
Passados mais de cinco anos desde a entrada em vigor da Lei Geral de Proteção de Dados, seria razoável supor que a maioria das empresas brasileiras já tratasse a conformidade como algo consolidado. Na prática, o cenário é bem diferente. Muitas organizações cumprem os requisitos formais, como ter uma política de privacidade publicada e um encarregado de dados nomeado, mas ainda carecem de uma estrutura real de segurança da informação capaz de sustentar essas exigências no dia a dia. Na visão do CTO, Jean Pierre Lessa e Santos Ferreira, existe uma diferença grande entre estar em conformidade no papel e estar de fato preparado para um incidente de segurança.
Antes de seguir, vale a leitura completa para entender onde estão as lacunas mais comuns e o que fazer a respeito.
O ponto de partida: mapeamento de dados
O primeiro ponto de atenção é o mapeamento de dados. Muitas empresas ainda não sabem, com precisão, onde seus dados sensíveis estão armazenados, quem tem acesso a eles e por quanto tempo permanecem em cada sistema. Esse desconhecimento é especialmente comum em organizações que cresceram rapidamente e acumularam ferramentas, planilhas e bancos de dados paralelos ao longo dos anos, sem uma governança centralizada.
Sem esse mapeamento, qualquer política de proteção de dados se torna incompleta, porque é impossível proteger adequadamente aquilo que não está catalogado. Investir em um inventário atualizado de dados e sistemas é, portanto, um passo estrutural, e não apenas burocrático.
Conformidade jurídica não é maturidade técnica
Outro ponto crítico é a diferença entre conformidade jurídica e maturidade técnica de segurança. Como aponta Jean Pierre Lessa e Santos Ferreira, boa parte das empresas trata a LGPD como um projeto jurídico, conduzido isoladamente pelo departamento legal, quando deveria ser uma iniciativa conjunta entre compliance, segurança da informação e engenharia de software.
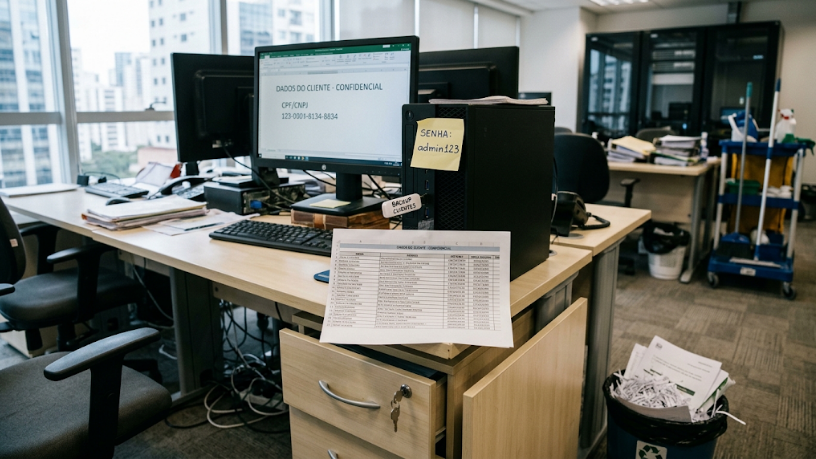
Controles como criptografia de dados em repouso e em trânsito, autenticação multifator, segmentação de rede e monitoramento contínuo de acessos ainda não são padrão em boa parte das médias empresas brasileiras, mesmo quando a documentação formal está em ordem. Essa lacuna se torna evidente justamente no pior momento possível: durante um incidente real, quando a empresa descobre que os controles técnicos não acompanham o discurso de conformidade.
O risco escondido nos fornecedores e terceiros
A gestão de fornecedores e terceiros também costuma ser um ponto cego. Afinal, muitas violações de dados não acontecem dentro do perímetro da própria empresa, mas em sistemas de parceiros, fornecedores de tecnologia ou plataformas terceirizadas que têm acesso a informações sensíveis.
Por isso, avaliar a maturidade de segurança de cada fornecedor, incluir cláusulas contratuais claras sobre proteção de dados e auditar periodicamente esses acessos são práticas ainda pouco difundidas, mas essenciais para reduzir a superfície de risco. A responsabilidade sobre os dados, afinal, não se transfere integralmente para o terceiro apenas porque o processamento ocorre fora dos servidores da empresa.
Planos de resposta a incidentes que nunca foram testados
Também merece destaque a ausência de planos de resposta a incidentes testados na prática. Ter uma política escrita não é o mesmo que saber executá-la sob pressão. Como observa Jean Pierre Lessa e Santos Ferreira, empresas maduras nesse tema realizam simulações periódicas de vazamento de dados, definem previamente quem comunica o incidente à Autoridade Nacional de Proteção de Dados e aos titulares afetados, e mantêm um canal de resposta ágil para conter danos reputacionais e financeiros.
Sem esse treino, o primeiro incidente real acaba se tornando também o primeiro teste da política de segurança da empresa, o que raramente termina bem.
De conformidade a diferencial competitivo
Fechar essas lacunas exige tratar a LGPD não como um projeto pontual, mas como parte permanente da cultura de tecnologia da empresa, com investimento contínuo em pessoas, processos e ferramentas. Como reforça Jean Pierre Lessa e Santos Ferreira, a proteção de dados deixou de ser apenas uma exigência legal e passou a ser um diferencial competitivo, especialmente em setores em que a confiança do cliente depende diretamente da forma como a empresa lida com suas informações.
Para as lideranças de tecnologia, o convite é claro: revisar honestamente onde a empresa está, comparando a política escrita com a realidade dos controles técnicos, é o primeiro passo para transformar a conformidade em segurança de fato.